위협평가 프로세스
"이런 정보보안위협이 발생,
이렇게 대응조치 완료했습니다"
회사의 정보보안위협을
평가하고 직접 대응합니다
기존의 보안솔루션이나 서비스는 어떤 로그가 발생했음을
알려주기만 합니다. "그래서 어떻게 해야하는데?"라는
고민만 기업은 하게됩니다.
저희는 기업에서 발생하는 모든 보안솔루션의
데이터를 종합분석하고,
"이런게 발생해서 이렇게 조치완료했습니다"라는
concept의 서비스를 제공합니다
정보보안위협 평가 및 관리
Information Security Threat Assessment and Management
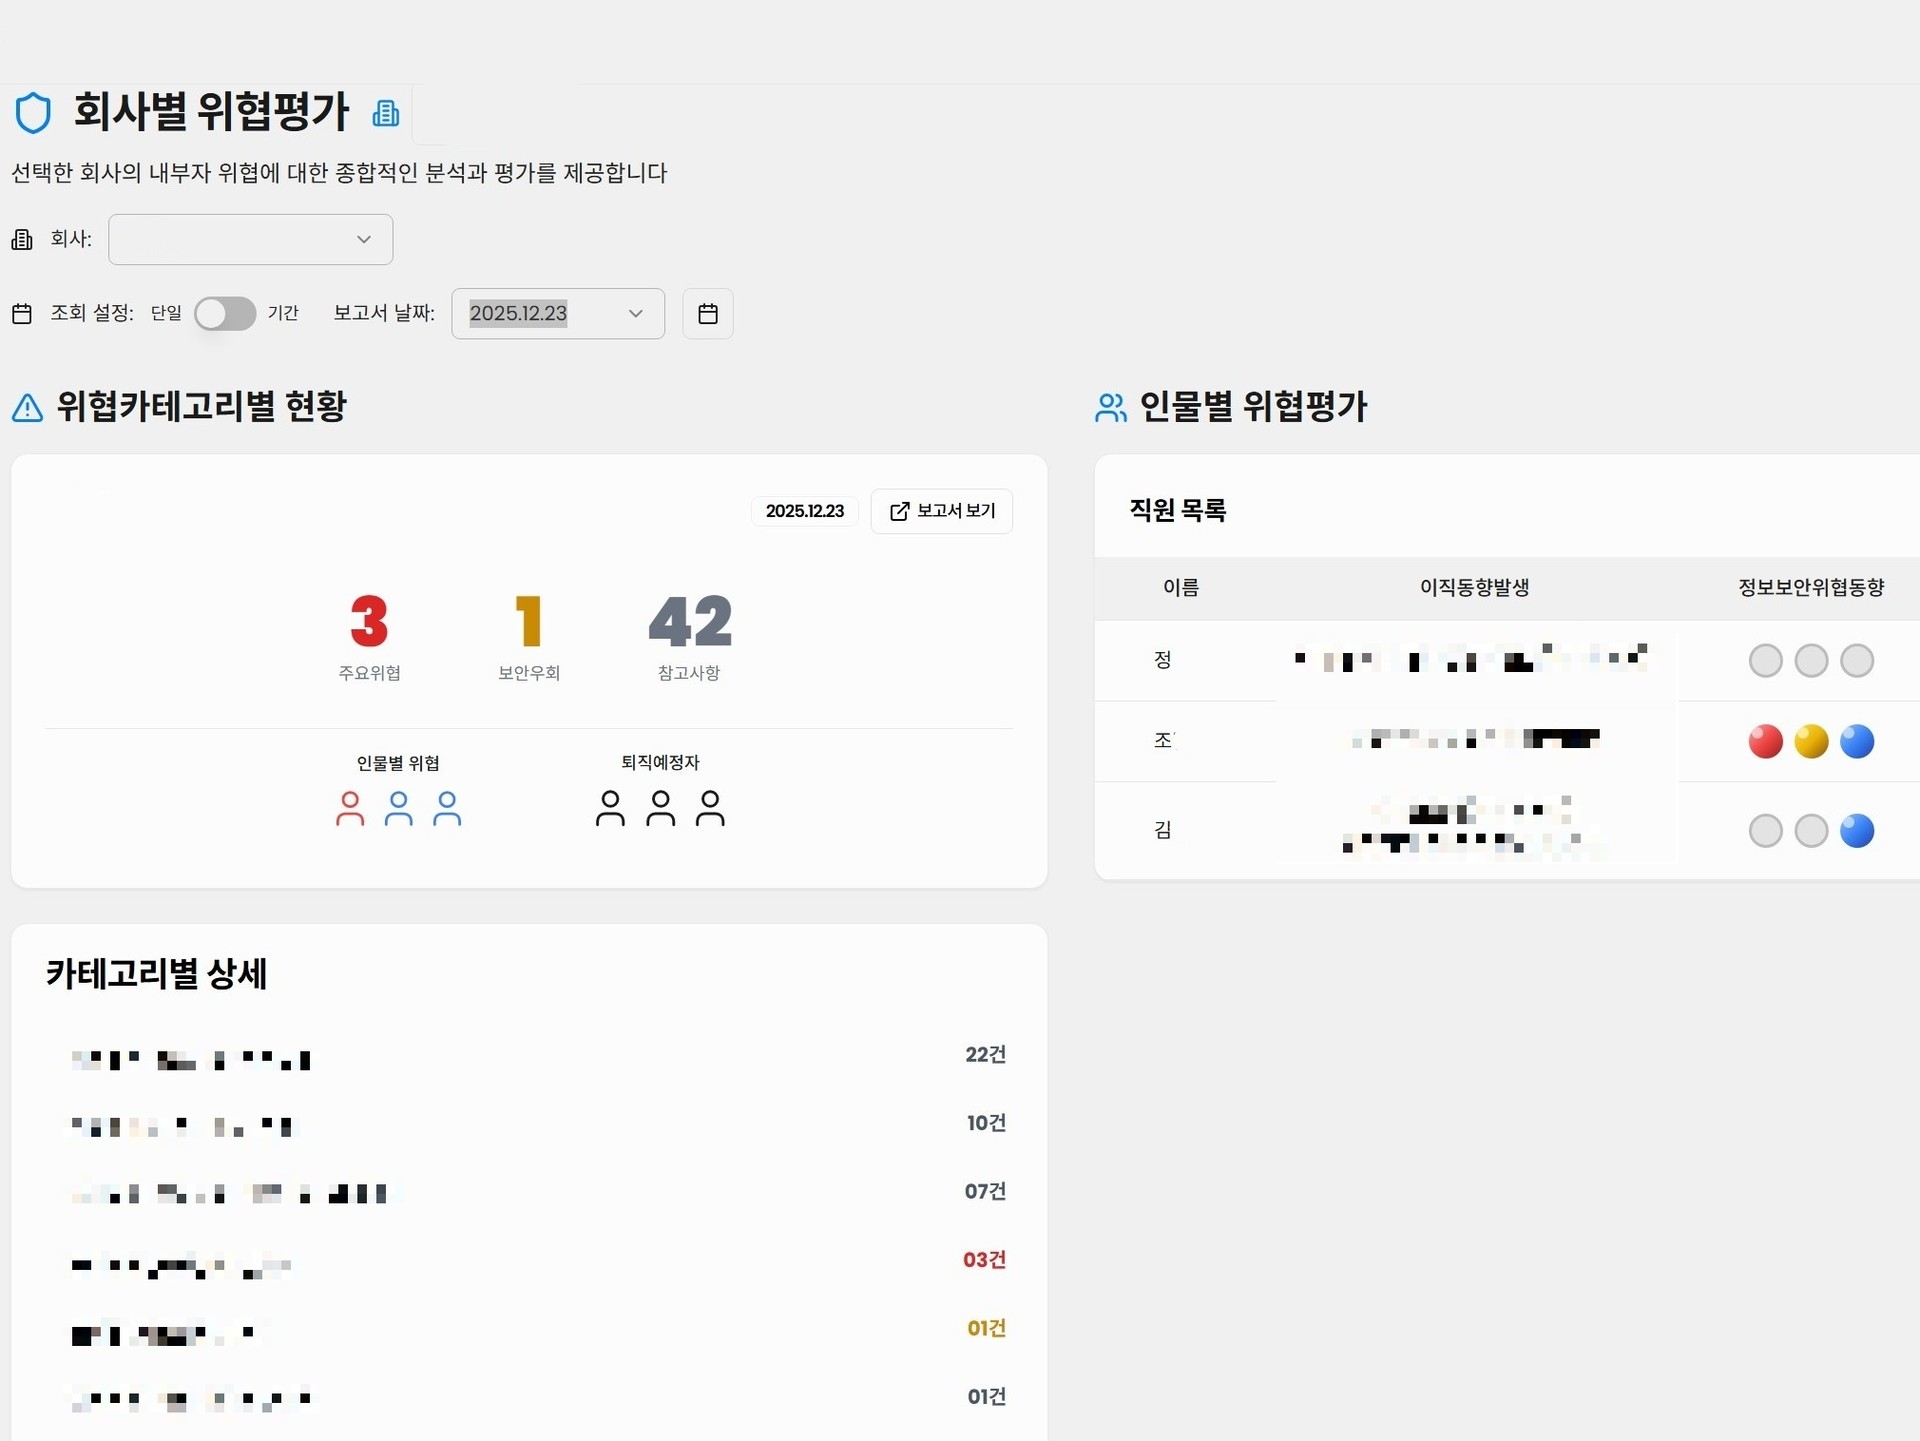
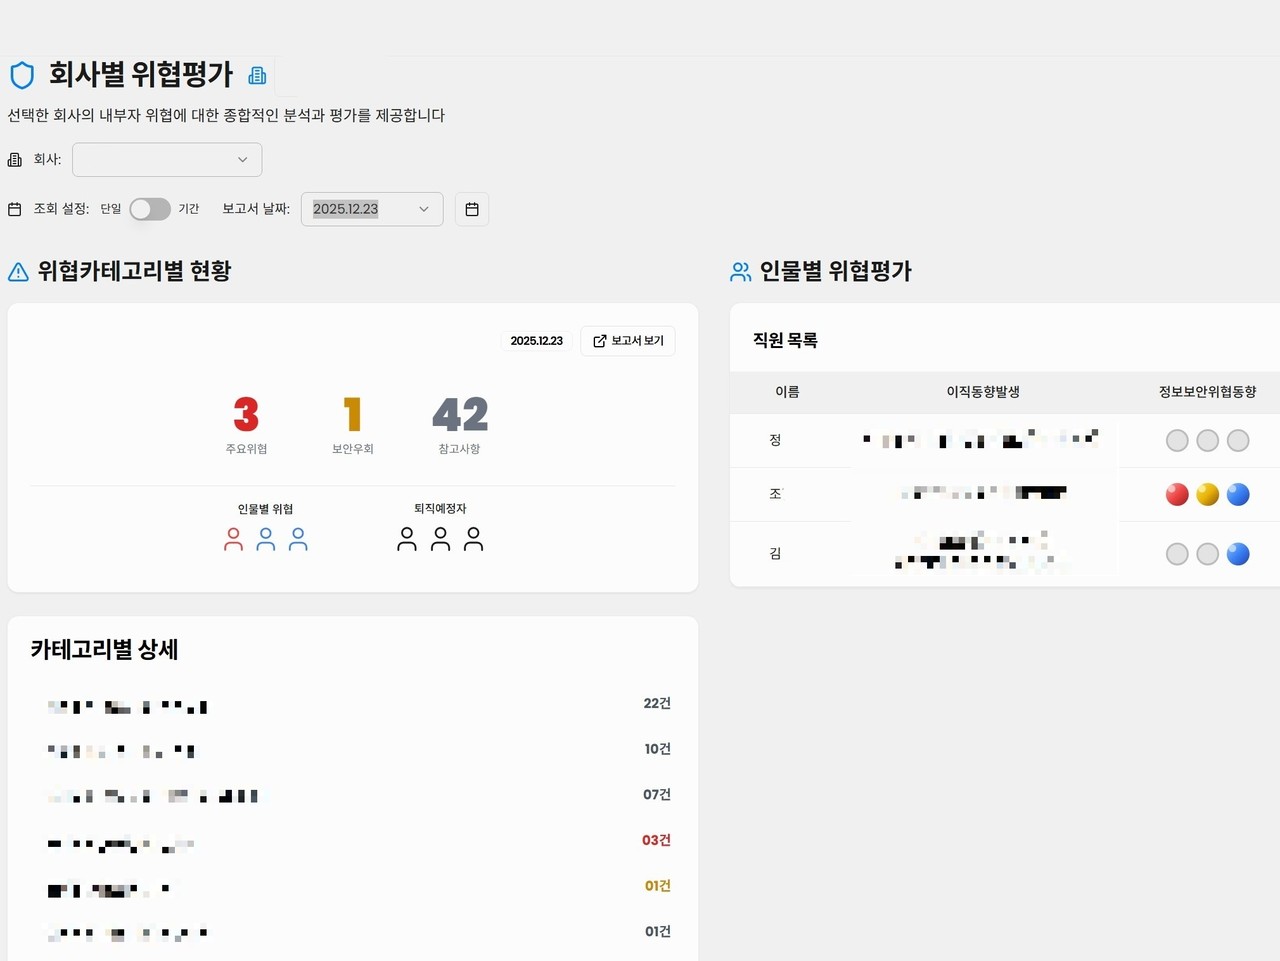
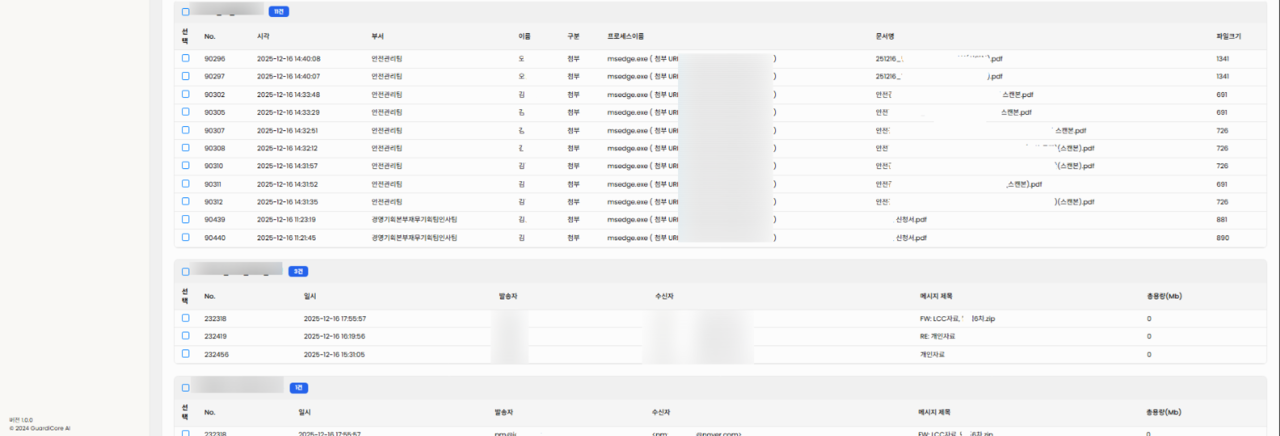
일일단위로 회사에서 발생한 정보보안위협 행위들을
분석하고 평가합니다.
위협카테고리는 전문가들에 의해 생성되고 있으며,
각 회사별 특성에 맞춰 지속적으로 업데이트됩니다
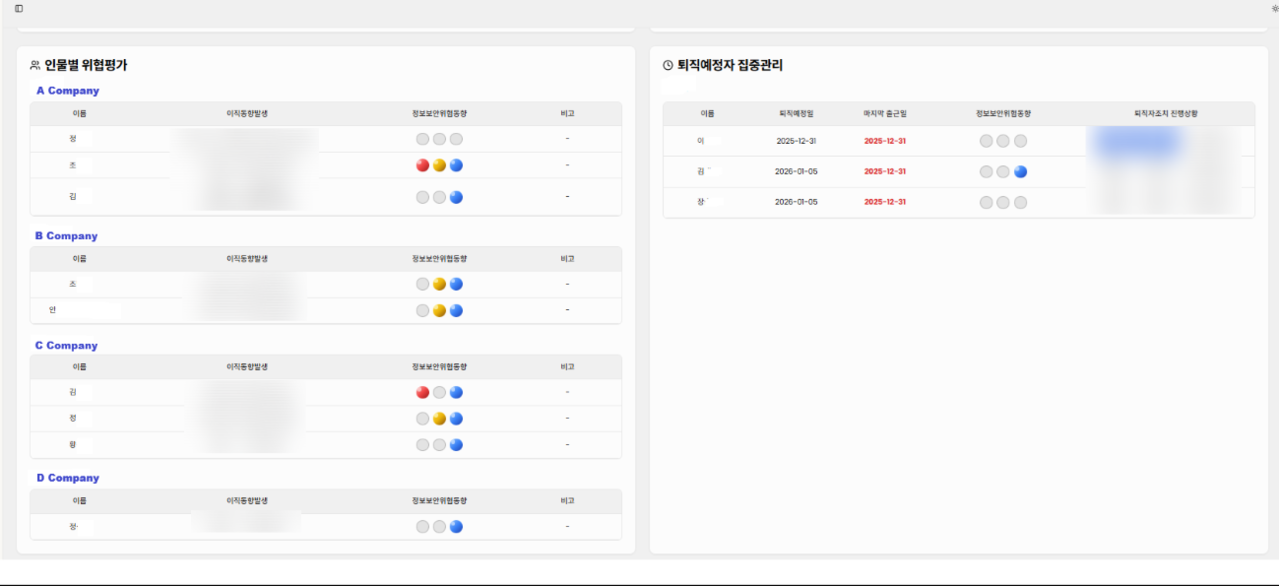
위험인물 집중관리
Risk Assessment and Management of Dangerous Individuals
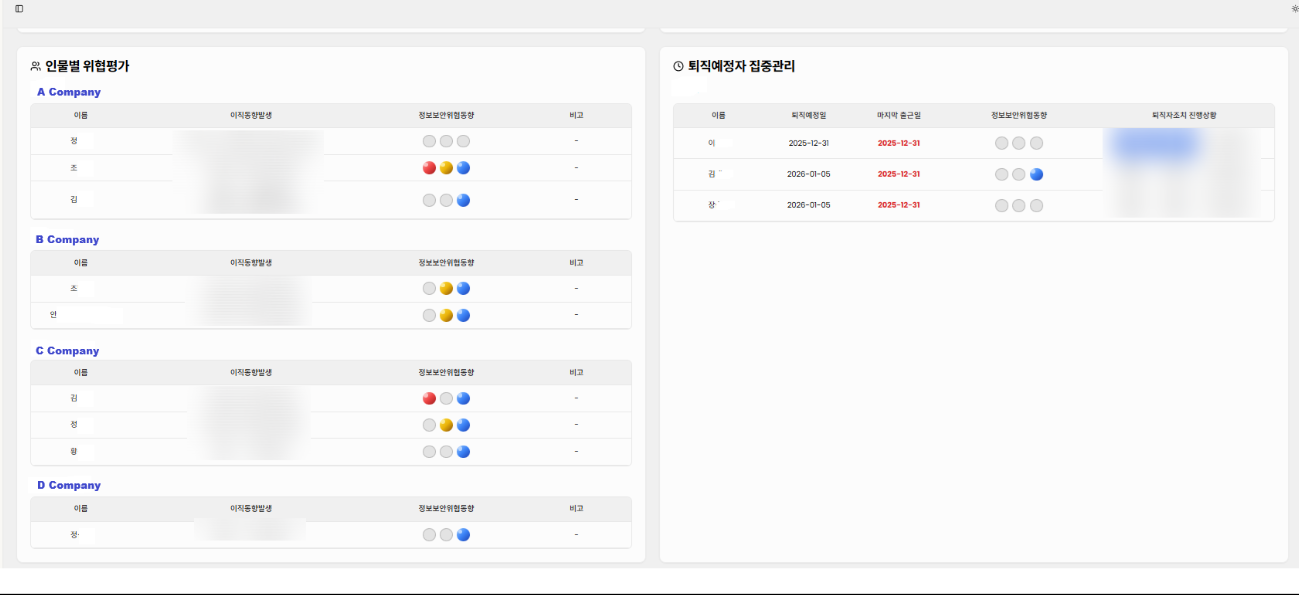
대부분의 정보유출은 이직 과정에서 발생합니다.
이직동향이 발생하면 위험인물로 등록, 집중 관리합니다
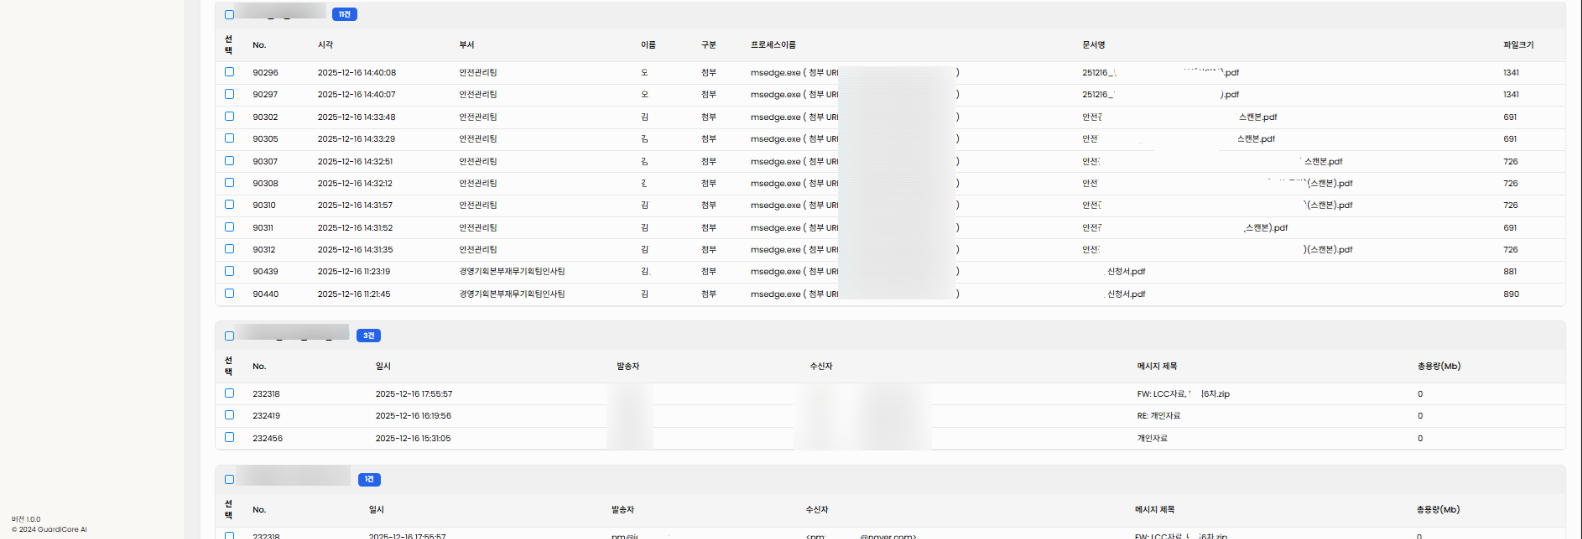
실제 위협평가(예시)
Threat Assessment (Example)
보안담당자나 조직이 있는 경우 평가된 내용이
매일 이메일로 보고되며,
담당조직이 없는 경우 저희가 직접 대응합니다
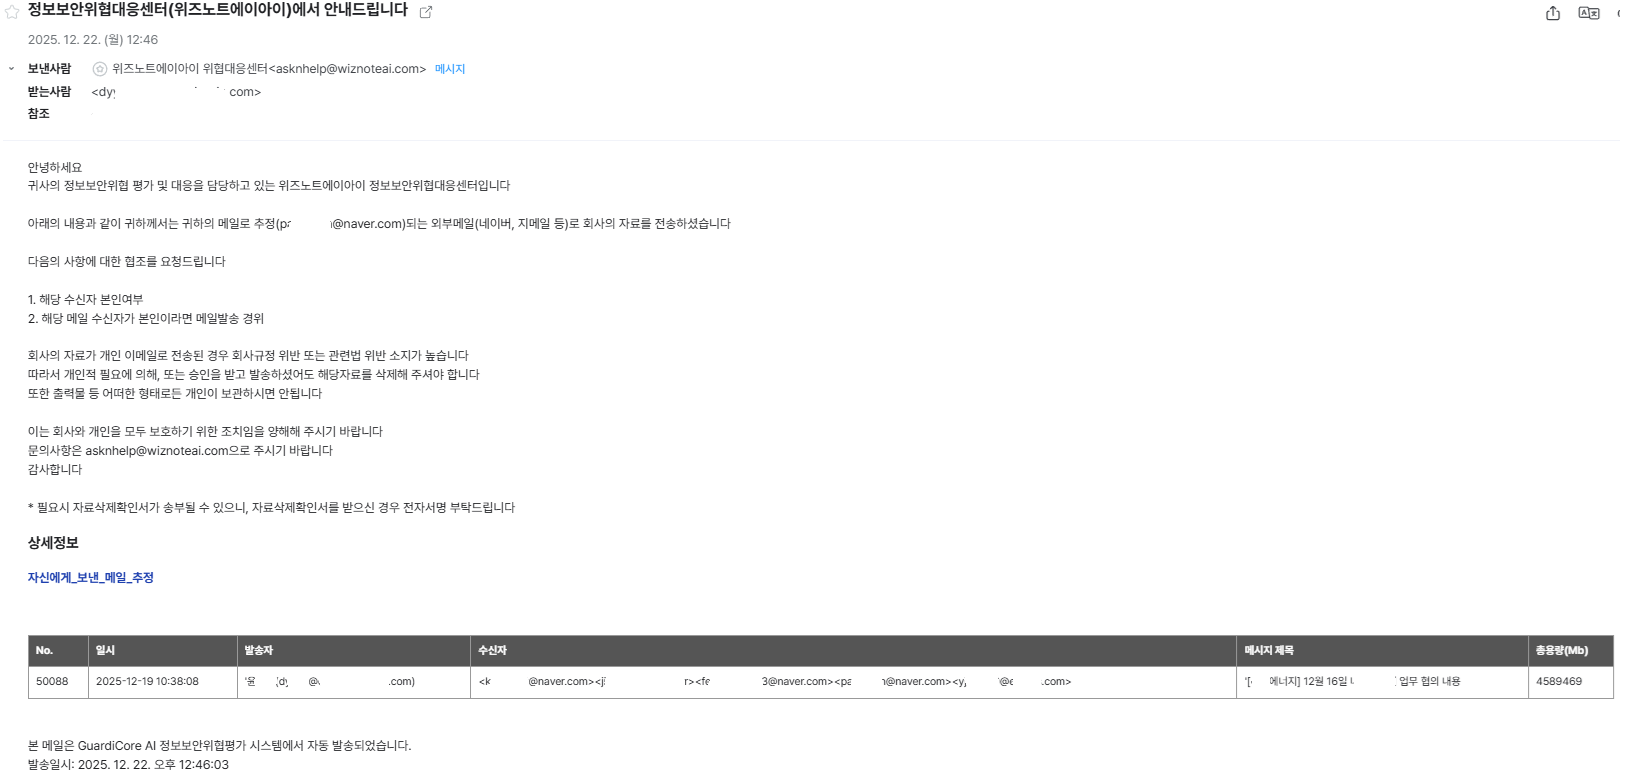
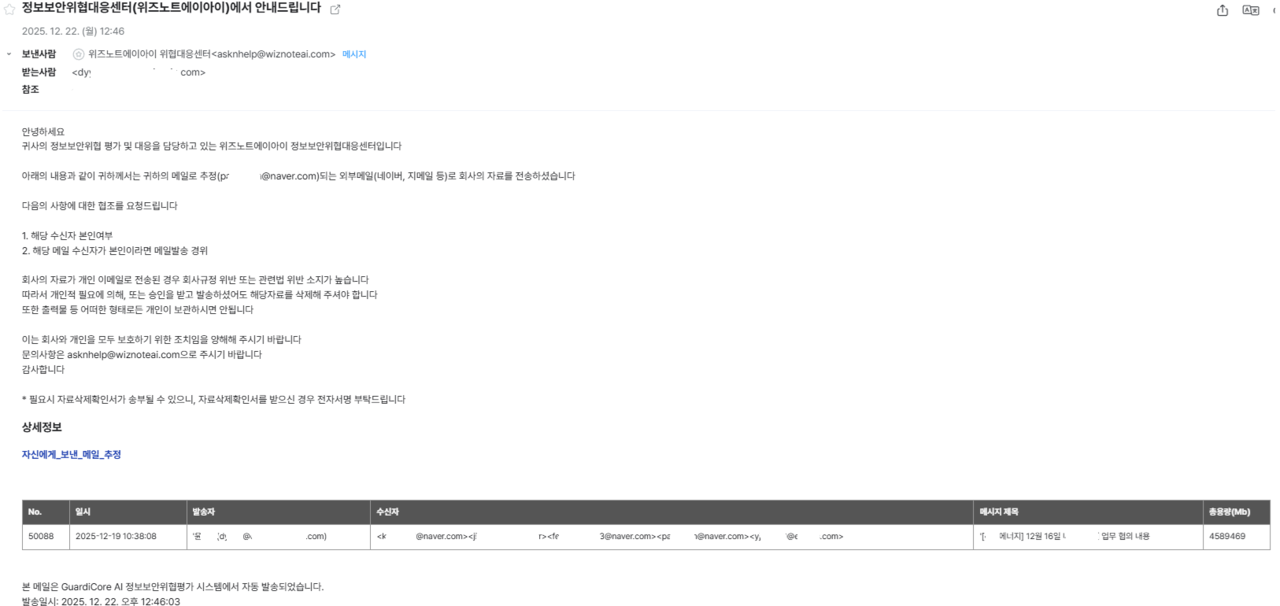
대상자 고지 및 경위파악
Notification of the Subject and Fact-Finding
발생한 위협에 대해 즉각 대상자에게 고지하고
경위를 파악합니다. 경위파악 결과에 따라 경영진 보고
또는 자료삭제 및 반납절차를 진행합니다
(위즈노트에이아이 정보보안위협대응센터)
정보보안위협대응센터 운영
Information Security Threat Response Center
정보보안평가 전문가들에 의해 운영되는
"정보보안위협대응센터"에서 경위파악을 비롯한
삭제 및 반납확인서 징구, 퇴직자조치 등을 수행합니다
"이런 정보보안위협 행위가 발생, 이렇게 대응조치 완료했습니다"
"회사의 정보보안위협을 평가하고 직접 대응합니다"
기존의 보안솔루션이나 서비스는 어떤 로그가 발생했음을 알려주기만 합니다.
기업은 "그래서 어떻게 해야하는데?"라는 고민만 생깁니다.
저희는 기업에서 발생하는 모든 보안솔루션의 데이터를 종합분석하고,
"이런게 발생해서 이렇게 조치완료했습니다"라는 concept의 서비스를 제공합니다
일일단위로 회사에서 발생한 정보보안위협 행위들을 분석 하고 평가합니다.
위협카테고리는 정보보안전문가들에 의해 생성되고 있으며, 각 회사별 특성에
맞춰 지속적으로 업데이트됩니다
경험적으로 대부분의 정보유출은 직원의 이직 과정에서 발생합니다.
이직동향이 발생하는 경우 위험인물로 등록하고 집중 관리합니다
보안담당자나 조직이 있는 경우 평가된 내용이 매일 이메일로 보고되며,
담당조직이 없는 경우 위즈노트에이아이에서 직접 대응에 착수합니다
발생한 위협에 대해 즉각 대상자에게 고지하고 경위를 파악합니다.
경위파악 결과에 따라 경영진 보고 또는 자료삭제 및 반납절차를
정보보안위협대응센터에서 직접 진행합니다
정보보안평가 전문가들에 의해 운영되는 "정보보안위협대응센터"에서
경위파악, 삭제 및 반납확인서 징구, 퇴직자조치 등을 수행합니다